 智慧住宅規劃
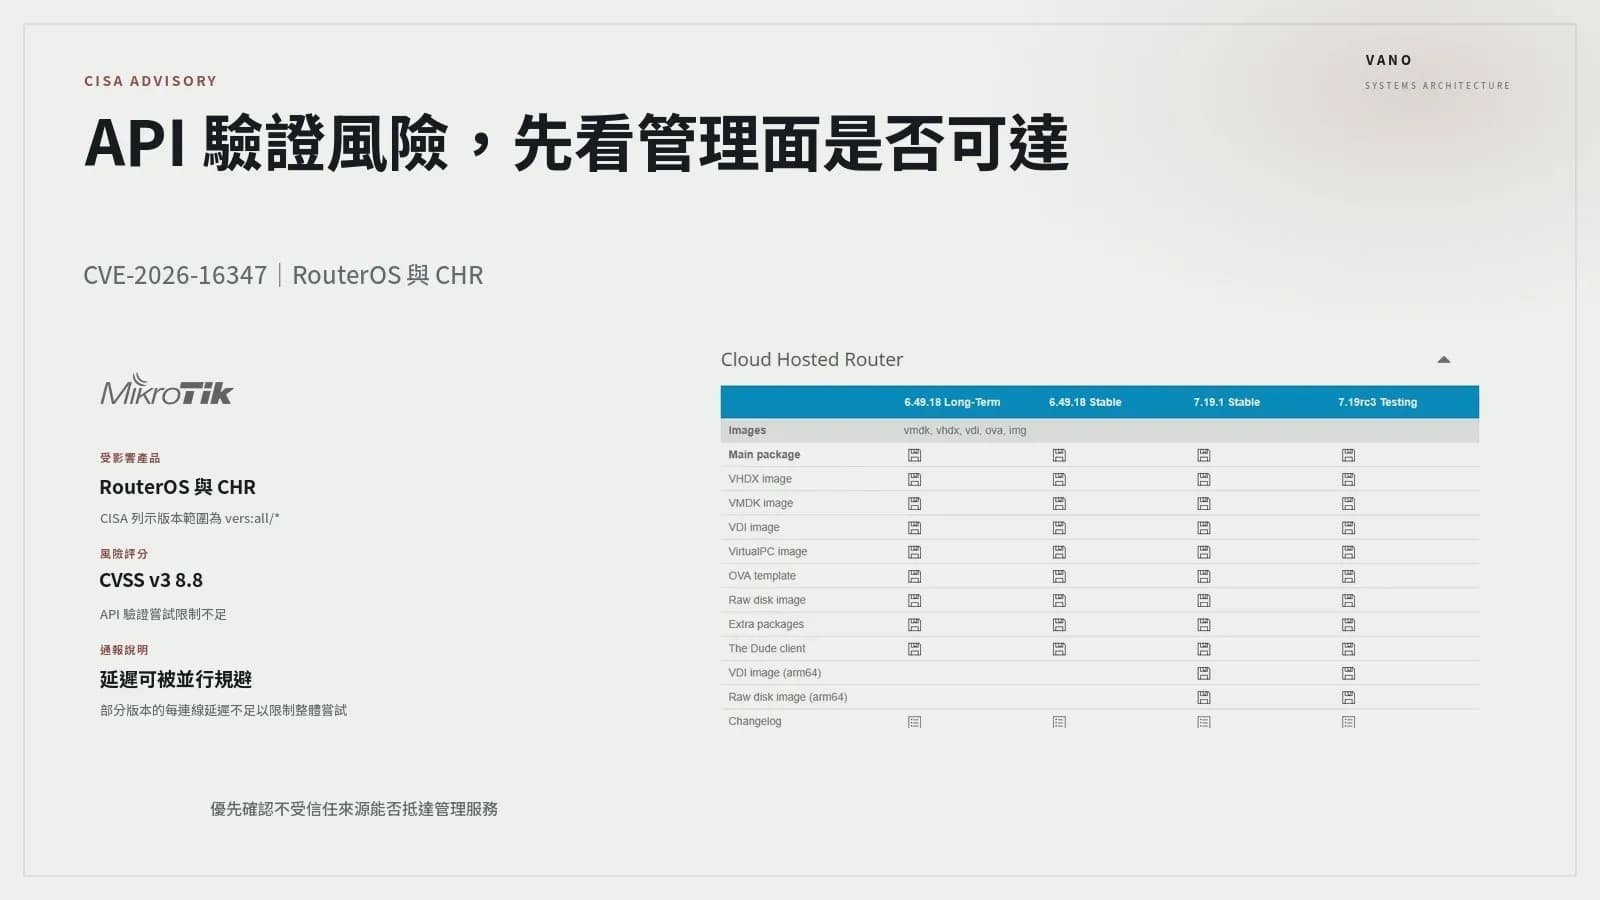
CISA 的 ICSA-26-209-05 通報揭露 CVE-2026-16347:MikroTik RouterOS 與 Cloud Hosted Router(CHR)的 API 驗證處理,缺乏有效的過量登入嘗試防護。CISA 列出的受影響版本範圍為 vers:all/*,CVSS v3 分數為 8.8;通報並指出,部分版本採用的固定每連線延遲,可能被並行工作階段規避。
這類問題的處置焦點不應只放在「是否已經換過密碼」。當 API 或其他管理服務仍可從不受信任網路抵達時,驗證機制就會承受持續的嘗試壓力;而固定延遲若能被多個並行連線繞開,也代表單一連線上的阻礙未必能轉化為整體的嘗試限制。在 CISA 通報所述當時尚無 MikroTik 修補程式的條件下,企業應先把工作重心放在管理面的可達性、來源限制與維運路徑,而非等待單一修補動作解決全部風險。
先釐清:風險位於管理面,而不是一般資料轉送
RouterOS 與 CHR 常被部署在網路邊界、分點連線、虛擬化環境或雲端網路中。這些位置使設備承擔路由、防火牆、NAT 或跨網段連線等工作,也容易讓管理服務因歷史設定、維運便利或臨時需求而具備較大的可達範圍。
CVE-2026-16347 的關鍵是 API 驗證處理對過量登入嘗試的防護不足。它不是對特定企業拓撲的描述,也不能據此推論每一台 RouterOS 或 CHR 執行個體都已遭受攻擊;但只要管理 API 可以被不受信任來源接觸,這項弱點就應被納入優先檢視範圍。
實務上,資產盤點不能只問「公司有多少台 MikroTik 設備」,而要進一步問:「有哪些可登入的管理端點?」設備端 RouterOS 可能位於分點或機房邊界;CHR 則可能配置於虛擬化平台或雲端網路。兩者雖然部署位置不同,卻可能透過公網位址、NAT、跨網段路由或既有維運網路,形成可由外部或低信任區域到達的管理路徑。真正需要優先處理的,是這些路徑,而非採購清單上的設備數量。
為何固定連線延遲不足以作為主要防線
CISA 特別說明,部分版本的固定每連線延遲可能透過並行工作階段規避。這項描述帶來的架構判斷很直接:若防護只對單一連線增加等待時間,攻擊者仍可能利用多個同時進行的連線,維持大量驗證嘗試。
因此,企業不宜把「登入過程看起來較慢」視為已具備足夠的暴力嘗試防護。延遲與限制是不同層次的控制:前者增加單次操作成本,後者則應在來源、總量、可達性或額外驗證關卡上形成約束。當產品端修補尚不可用時,能否從網路架構降低未受信任來源接近管理服務的機會,往往比依賴單一登入流程中的延遲更重要。
這也意味著,風險收斂不能只交由網路設備管理者單獨處理。負責雲端網路、虛擬化、分點連線與資安監控的團隊,應共同確認管理流量實際經過哪些邊界、哪些規則仍允許廣泛來源,以及緊急調整後是否會中斷既有維運。若沒有這些資訊,直接關閉或縮限服務可能造成營運風險;反之,因害怕中斷而完全不調整曝露,也會讓風險持續存在。
無修補程式期間,先把公開維運入口改成受控路徑
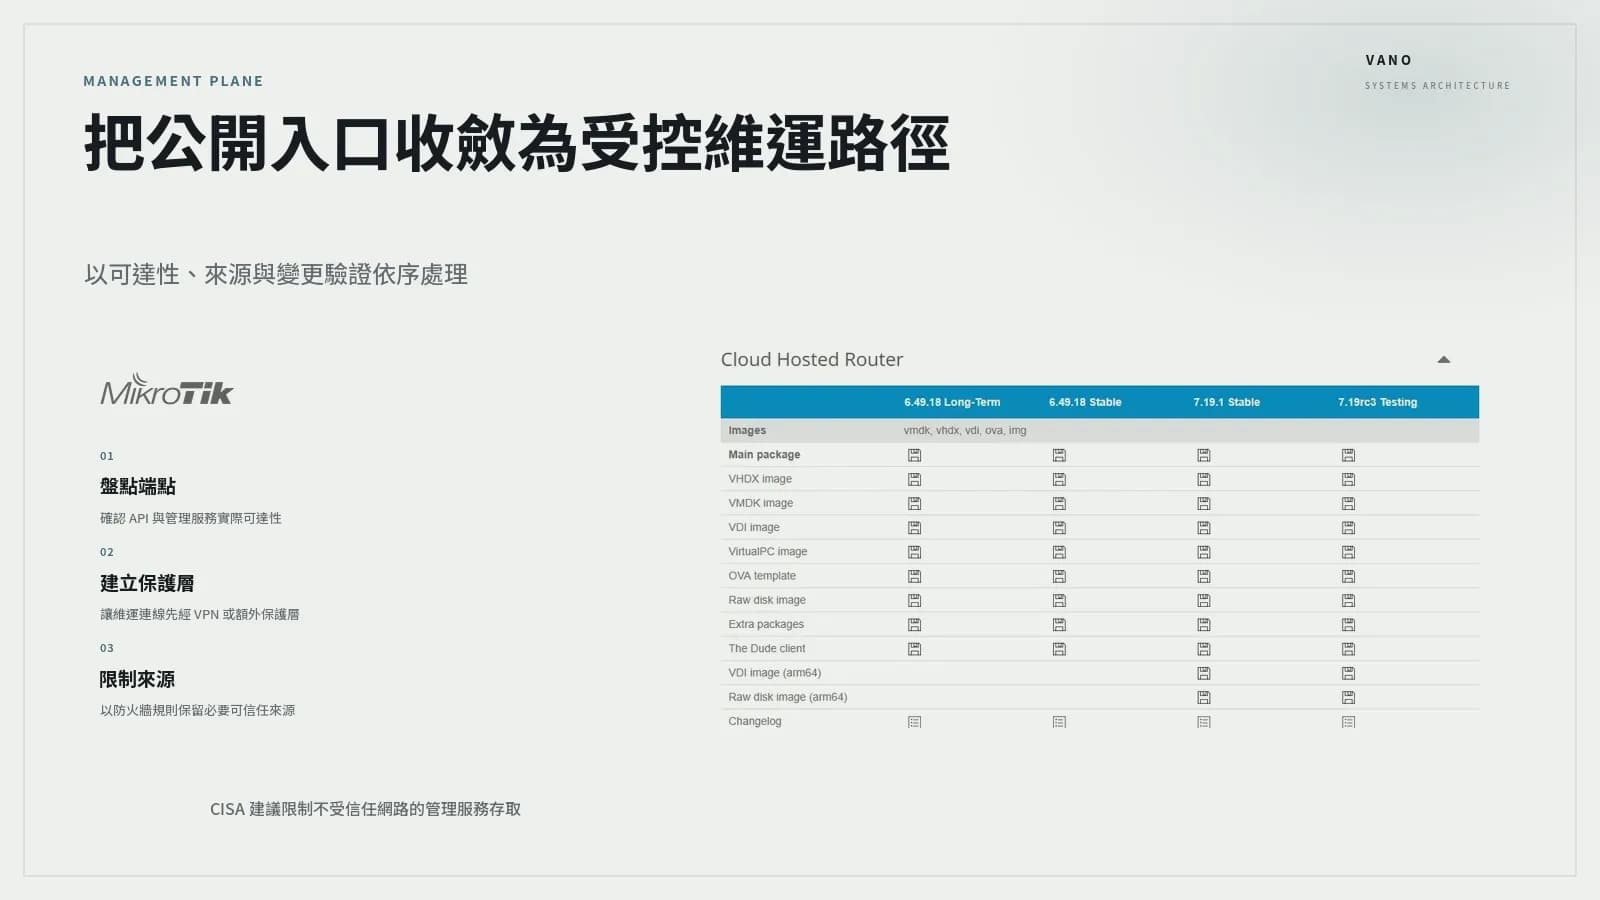
CISA 在通報中建議使用 VPN 或額外保護層、限制不受信任網路對管理服務的存取、以防火牆規則控制來源,並使用強且隨機的密碼。這些建議可整理為一項清楚的原則:管理 API 不應把公網或低信任網路當作預設維運入口。
第一步是辨識目前哪些 RouterOS 與 CHR 管理服務可被抵達。盤點範圍應包含設備端與雲端端點,並將公網位址、NAT 對應、跨網段路由、既有防火牆規則及維運跳板納入檢視。盤點結果需要區分「理論上有位址」與「實際可完成連線」;後者才是管理面曝露的核心。
第二步是建立受控維運路徑。若組織已有 VPN 或其他額外保護層,應評估是否能要求管理連線先進入該路徑,再到達 RouterOS 或 CHR 的管理服務。這不是保證風險歸零,而是將原本可能廣泛可達的入口,收斂到較少、較容易識別與管控的來源。設計時也要保留緊急維運方案,避免在例行 VPN、身分系統或網路故障時,讓管理團隊完全失去必要存取能力。
第三步是以防火牆規則限制可信任來源。限制應以實際維運需求為基礎:哪些網段、跳板或受控路徑確有管理需求,就只保留那些來源;不具明確需求的來源則不應維持廣泛存取。變更前應先取得依賴關係,變更後則從外部與核准維運路徑分別驗證,確認前者已遭阻擋、後者仍能正常完成工作。
密碼仍然重要,但不能被當成唯一控制
CISA 也建議使用強且隨機的密碼。對 CVE-2026-16347 而言,這是必要措施,因為可猜測、重複使用或過於簡短的密碼會放大過量嘗試帶來的風險。不過,密碼強度無法替代管理服務的來源限制,也不能取代 VPN 或額外保護層。
較合理的做法是把密碼視為多層控制中的一環。組織應確認管理帳號是否採用長且隨機的密碼,並避免將共用帳號或不受控的帳密保存方式當作長期維運慣例。同時,帳號調整與網路限制應有清楚的變更紀錄,讓後續人員能理解哪些來源被允許、哪些維運工作依賴既有入口,以及在緊急狀況下應如何恢復受控存取。
必須避免另一種常見誤判:只要沒有發現異常登入,就認為曝露可以接受。CISA 的通報描述的是產品驗證處理的限制不足,而非某一組織已被入侵的證據。防護決策仍應建立在可達性與必要性上:不需要由不受信任網路使用的管理入口,就不應保持可達。
RouterOS 與 CHR 的盤點,要以部署邊界分別檢查
RouterOS 設備端的管理面,常與實體位置、分點網路或邊界設備設定綁定;CHR 的管理面則可能受到雲端網路、虛擬化網段、公網位址與 NAT 設計影響。兩者都被 CISA 列為受影響產品,但收斂方式不能只套用單一設備清單。
對 RouterOS 而言,應著重確認各分點與機房設備的管理服務是否因歷史規則而接受過大範圍的來源。對 CHR 而言,則應檢視虛擬網路與對外映射是否讓管理面意外跨越原本預期的信任邊界。無論是哪種部署,都應把「可登入的端點」與「允許抵達它的路徑」建立對照,才有機會找出實際暴露面。
在變更順序上,先處理可由不受信任網路抵達、且沒有明確業務必要性的管理入口,通常比全面重構更可行。接著再逐步把必要維運流量移至 VPN 或額外保護層,並以防火牆規則保留最小來源集合。這是一項風險收斂工作,不應宣稱能在沒有產品修補的情況下消除弱點本身;其價值在於降低弱點可被接近與反覆利用的機會。
修補資訊出現後,仍須完成驗證與回顧
本次研究來源僅能確認 CISA 通報所述當時尚無 MikroTik 提供的修補程式,並不能據此判定後續時點的修補狀態。負責團隊應持續追蹤 MikroTik 的官方資訊與 CISA 更新,在取得可驗證的修補資訊後,再依組織的變更流程評估、測試與部署。
即使未來有修補程式,先前完成的管理面收斂也不應被撤回。限制來源、建立受控維運路徑與維持強隨機密碼,都是降低管理面長期曝露的基本做法,而不只是針對單一 CVE 的短期補救。
對企業而言,當產品端暫時沒有修補可用,最具體的判斷不是等待,而是確認管理 API 是否真的必須對不受信任網路可達。若答案是否定的,就應以 VPN 或額外保護層、防火牆來源限制與可驗證的維運流程,將 RouterOS 與 CHR 的管理入口收斂到必要範圍。這不能取代未來的修補,但能在修補資訊明確前,降低曝露面與不必要的驗證嘗試風險。