 智慧住宅規劃
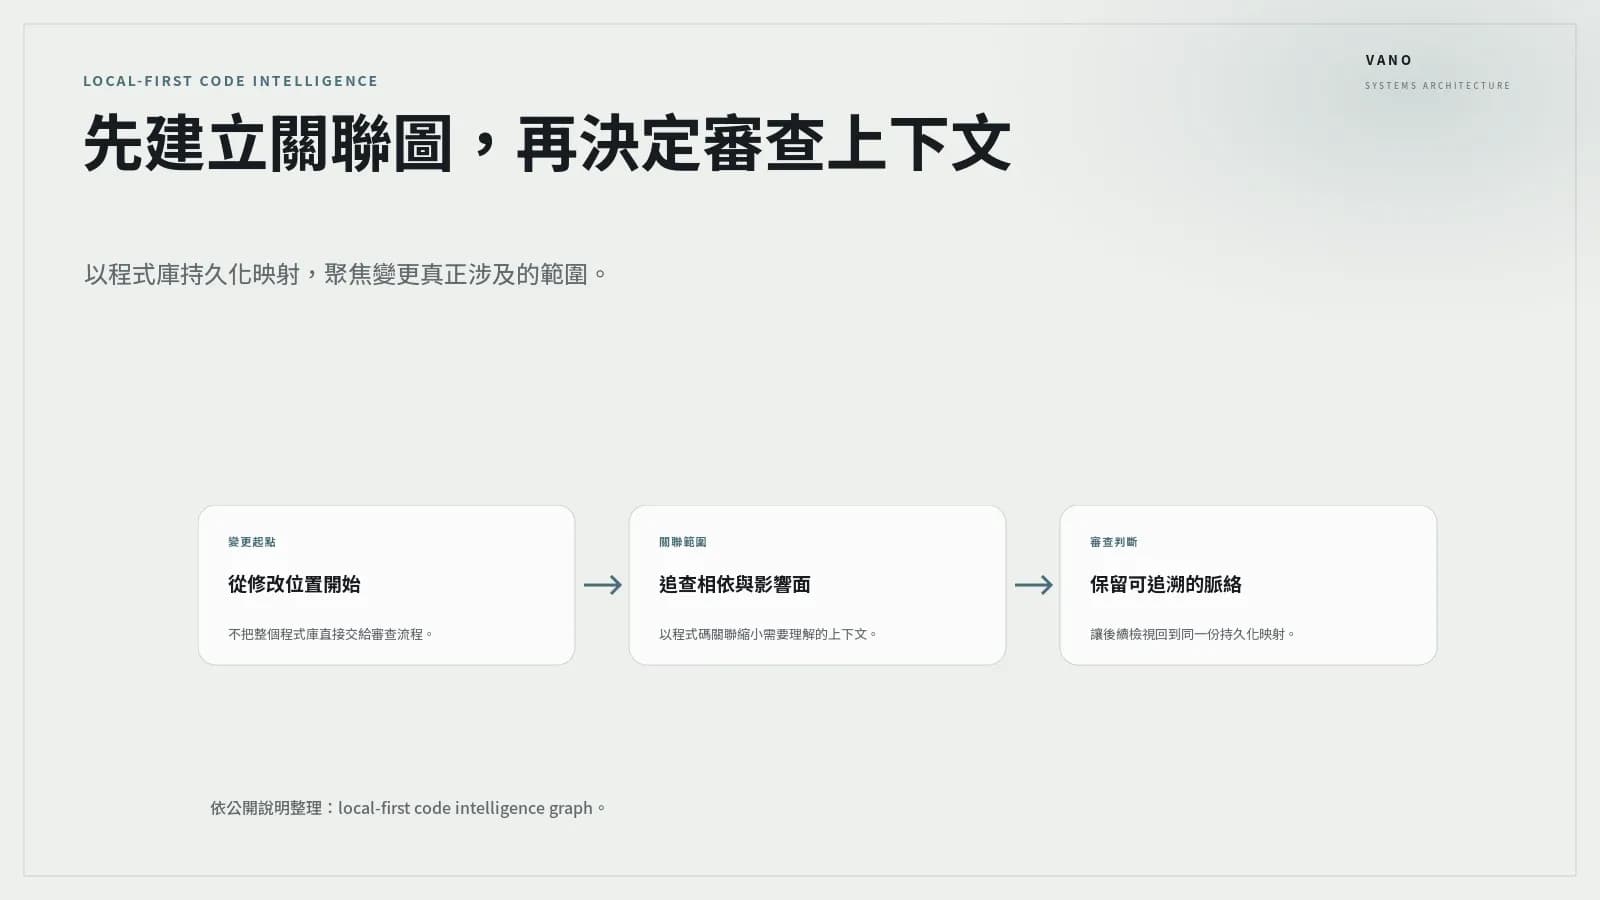
AI 輔助程式審查的瓶頸,往往不在於模型能否閱讀一段 diff,而在於系統是否能為它提供「剛好足夠」的程式庫上下文。一個看似只改動單一檔案的提交,可能牽動呼叫端、資料模型、設定載入、權限邏輯、測試案例與部署條件;反過來說,若把整個儲存庫一股腦送進審查流程,雜訊也會掩蓋真正需要注意的關聯。
GitHub 專案 tirth8205/code-review-graph 將自身定位為 local-first code intelligence graph。其公開說明指出,工具會為程式庫建立 persistent map,並提供 MCP 與 CLI 的使用情境,目標之一是讓 AI coding 工具在程式審查與大型程式庫工作流程中聚焦於相關上下文。這個方向值得關注,因為它把問題從「如何讓模型讀更多」轉為「如何讓審查流程取得可追溯、可控制的關聯範圍」。
AI 程式審查為何容易取得錯誤上下文
傳統的程式審查介面通常以變更檔案與逐行 diff 為中心。這對熟悉系統脈絡的維護者很有效:人可以從檔名、提交訊息、既有知識與團隊慣例,快速補足未顯示的資訊。但 AI 工具若只收到 diff,容易把局部語法正確誤認為系統層級正確;若取得過多檔案,又可能因為不相干的實作細節而分散判斷。
尤其在大型程式庫中,程式碼關聯並不只存在於 import 或函式呼叫。常見但容易被漏掉的連結包括:某個設定鍵由哪個服務讀取、資料結構變更會影響哪些序列化或驗證邏輯、特定 API 路徑應由哪些整合測試覆蓋,以及某個平台能力是否受到建置設定或權限宣告限制。對 Apple 平台或跨平台企業系統而言,這類關聯還可能橫跨 app target、extension、後端服務、身分驗證與 CI/CD 設定。
因此,問題不宜簡化為「上下文越多越好」。審查需要的是與變更目的相關、能說明依賴方向、且可回到原始碼驗證的上下文。若缺乏這個篩選層,AI 所提出的意見可能看似合理,實際上卻忽略了既有封裝邊界、設計約束或測試策略。
從檔案清單走向可持續維護的關聯地圖
code-review-graph 公開說明中提到 persistent map,可將它理解為:不是每次審查才臨時以關鍵字搜尋程式庫,而是為程式庫保留一份可持續使用的關聯映射。這個概念的重點不只是索引速度,而是讓工具能以較穩定的方式回答「某個變更附近還有什麼」的問題。
在工程實務上,一張有用的程式碼關聯圖至少應協助辨識幾種關係:變更符號由誰使用、它依賴哪些元件、同一領域有哪些設定與測試,以及哪些邊界不應被錯誤跨越。圖譜不必取代原始碼、文件或架構決策紀錄;它更像是導向層,先縮小探索範圍,再讓審查者或 AI 回到具體檔案進行確認。
這種做法也有助於改善大型程式庫常見的「檔案鄰近性誤判」。檔案位於同一資料夾,不代表它們在執行期或業務規則上高度相關;反之,彼此距離很遠的設定、資料契約與測試,可能才是同一項變更的必要脈絡。以關係而不是目錄位置來整理上下文,較符合實際系統的運作方式。
本機優先的意義:控制權與治理邊界
該專案採用 local-first 的公開定位,對企業團隊而言,值得從資料治理角度解讀。本機優先不等於天然安全,也不代表不需要權限、端點管理或稽核設計;但它提供了一個重要前提:程式庫映射與上下文選取可以優先在受控的本機開發環境中進行,而非預設將完整程式碼送往外部服務。
對含有商業規則、客戶整合或受管制資料處理流程的系統,這項前提尤其重要。團隊需要先釐清哪些資料可以供 AI 工具讀取、哪些檔案必須排除、MCP server 的可用工具範圍為何,以及本機索引資料應如何保存與清除。若工具最終仍會把選出的內容交給外部模型,也必須將「本機建立關聯」與「對外傳送審查上下文」視為兩個不同的治理節點。
實務上,建議將敏感設定、憑證檔、部署變數、客戶資料樣本與產製檔案列為明確排除對象,並以版本控制忽略規則、工具設定與開發端政策共同落實。安全開發的關鍵不是假設工具不會接觸敏感內容,而是讓資料邊界可定義、可檢查,也能在事件發生時回溯。
MCP 與 CLI 應如何放進既有工程流程
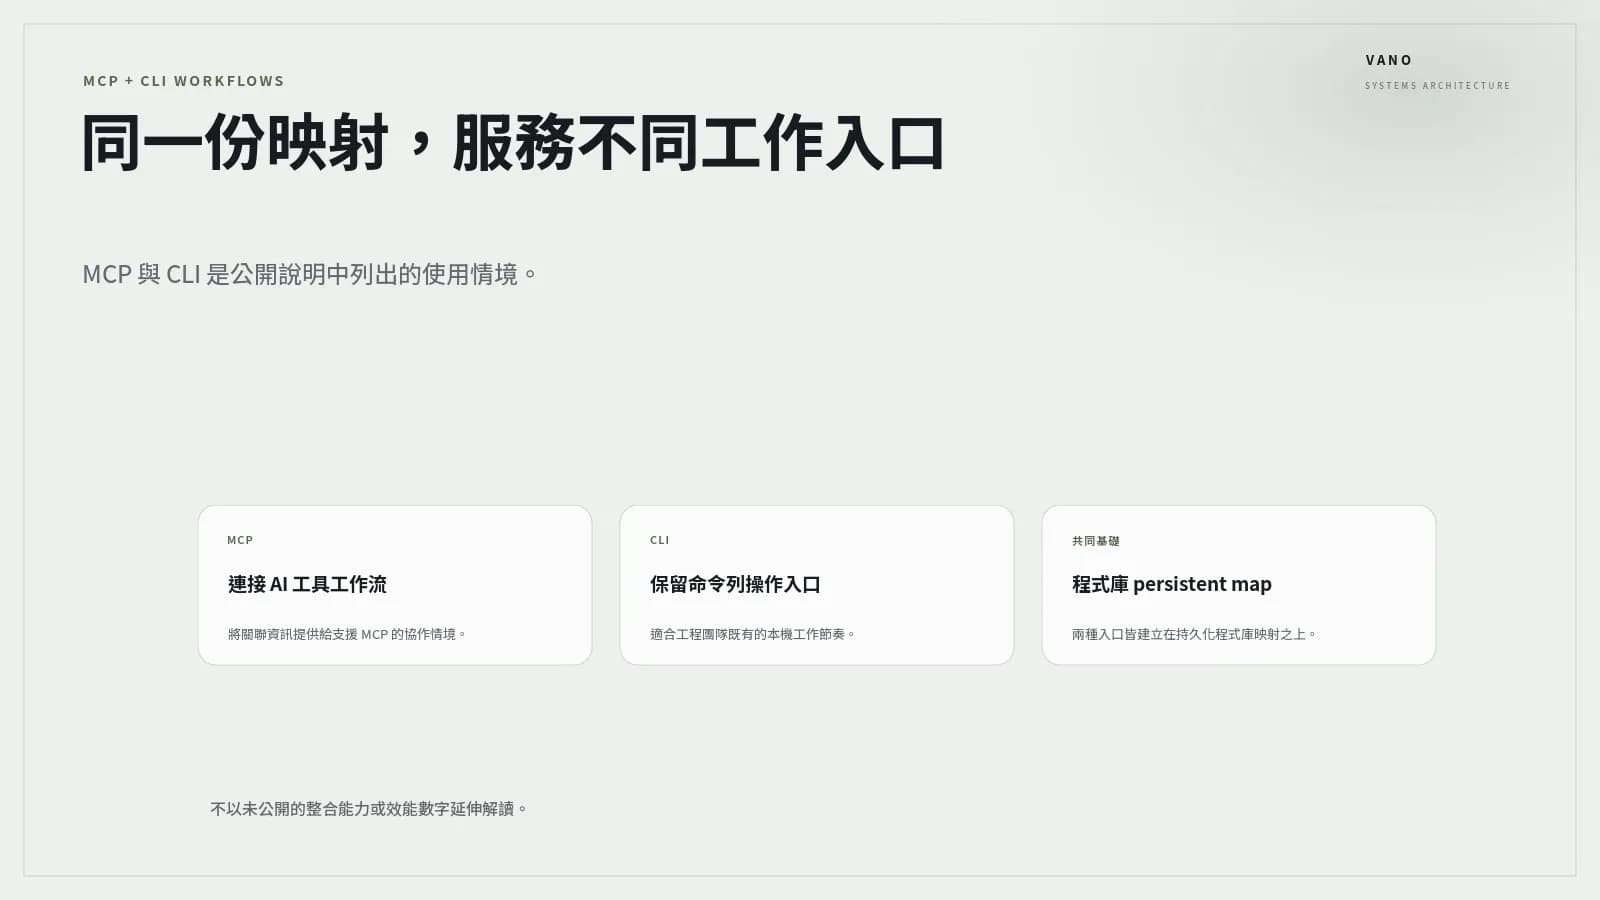
code-review-graph 的公開說明提及 MCP 與 CLI 使用情境。兩者適合扮演的角色不同:CLI 較適合由工程師在本機、CI 前置檢查或腳本化流程中明確執行;MCP 則可讓支援該協定的 AI coding 工具以受控方式查詢關聯資訊。無論採取哪一種介面,關鍵都不是把圖譜工具直接視為「自動核准器」,而是把它當作審查前的上下文取得層。
一個較穩健的流程可以從小範圍開始:先選擇一個模組邊界清楚、測試較完整的服務或 app target,建立映射後觀察它是否能協助審查者找到原本容易遺漏的依賴與測試。接著,要求 AI 在提出建議時標明它依據哪些檔案或關聯,而不是只輸出結論。若建議無法回到原始碼、測試或設定驗證,就不應被視為可直接採納的審查意見。
對於 Apple 平台專案,導入時還應檢查圖譜是否能涵蓋 Swift Package、Xcode project、不同 target、entitlement、Info.plist 與建置設定之間的關係。若映射只看見 Swift 原始碼,卻忽略平台設定與簽章相關檔案,仍可能造成審查盲點。同樣地,跨系統整合需確認 API schema、資料庫 migration、後端部署設定與行動端相容性是否被納入可檢索的範圍。
圖譜導向審查不能取代的工作
程式碼關聯圖能協助縮小上下文,但不會自動理解所有架構意圖。動態載入、反射、程式碼產生、條件式建置、外部服務設定與執行期 feature flag,都可能讓靜態或半靜態的關聯推論出現缺口。專案文件中雖提及程式審查與大型程式庫工作流程的 context reductions benchmark,但本文不引用具體數值,也不將其延伸為特定效能或品質成果;不同語言、建置系統與程式庫規模下的效果仍須由團隊自行驗證。
此外,較少的上下文不必然代表更好的審查。若過度壓縮關聯範圍,工具可能錯過跨域影響;若圖譜關係沒有隨程式庫演進更新,舊映射反而可能提供誤導。導入評估應包含映射更新時機、索引失敗的可見性、排除規則、查詢結果的可解釋性,以及工程師能否方便地補充或質疑工具結果。
真正需要被衡量的,不是工具生成多少評論,而是它是否讓團隊更早發現依賴遺漏、是否減少審查者在無關檔案間切換的時間,以及是否維持原有的安全與品質門檻。這些指標應結合實際 pull request、缺陷回溯與審查者回饋來觀察,而非只依賴單次展示。
對企業團隊的導入判斷
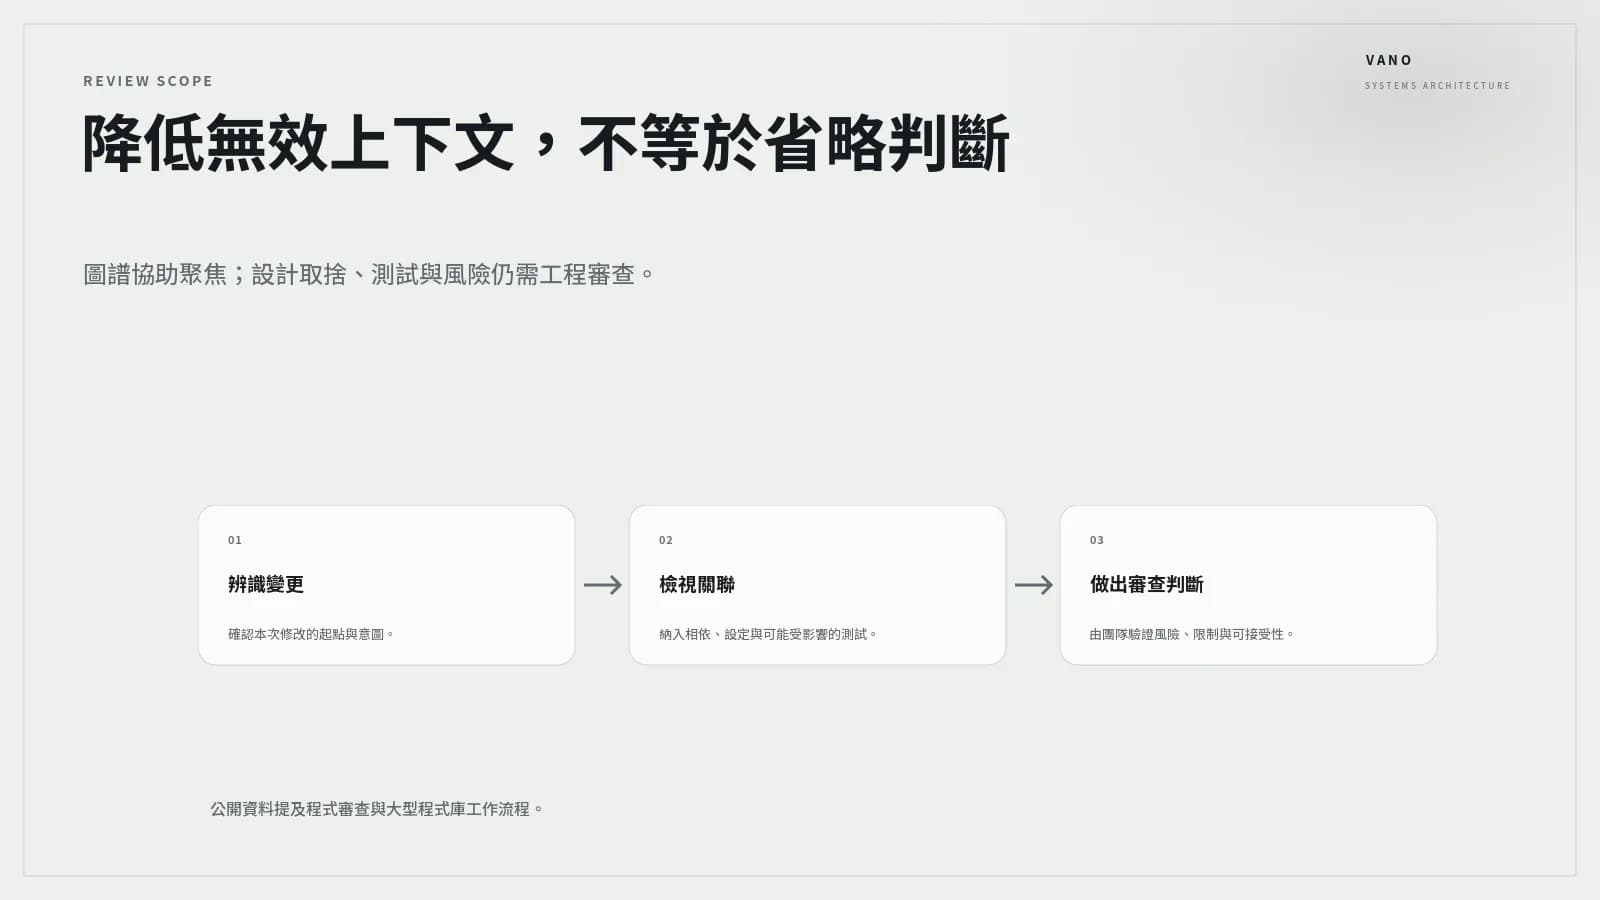
對需要長期維運、多系統整合且重視安全開發的團隊而言,code-review-graph 所代表的價值,在於提出一種本機優先、以關聯圖譜協助選取上下文的工程方向。它不保證 AI 程式審查更準確,也不能替代資深工程師對架構與業務風險的判斷;但若能把關聯圖視為可治理的工程資產,就有機會讓 AI 工具少花時間處理無關內容,讓人把注意力放在真正需要確認的設計與風險上。
較務實的做法,是先以非關鍵模組建立試點,設定明確的資料排除與人工覆核原則,再比較導入前後的審查過程:是否更容易找到受影響的測試、設定與依賴?是否能清楚說明每項 AI 建議的依據?若答案持續為肯定,才值得逐步擴大到核心服務與跨平台產品。工具的價值不在於取代審查,而在於讓審查上下文更接近系統真實的關聯結構。